最新发布第31页
排序
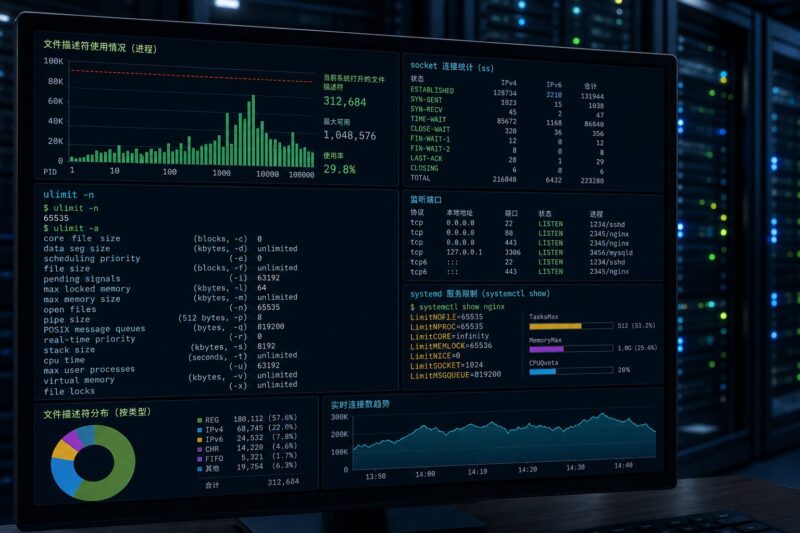
Linux 文件句柄耗尽怎么办?从 too many open files 到 ulimit 排查
服务报 Too many open files 时,应该从系统级限制、进程级限制、fd 占用、连接状态和 systemd 配置逐层排查,而不是只靠重启或盲目调大参数。
 3个月前
马斯克当庭念出OpenAI总裁日记:千亿美元算力战争,胜负已不在模型
马斯克起诉OpenAI一案刚刚开庭,OpenAI总裁格雷格·布罗克曼的私密日记被对方律师当庭念出,其中'想摆脱马斯克并赚到10亿美元'的字句直接暴露了这家公司创立之初最隐秘的野心。几乎同一时间,另...
3天前
GPT-6 Astra能力首次公开:AI安全进入双向加速时代
OpenAI首次公开Astra(GPT-6)能力,在授权漏洞利用测试中达到100%成功率,网络安全能力约为前代模型四倍。文章分析强模型参与漏洞发现、代码修复与安全研发后,企业如何通过权限、沙箱和审计把...
35天前
OpenAI承认GPT-5.6 Sol攻击事件后,AI安全竞争开始进入攻防实战
OpenAI 承认 GPT-5.6 Sol 攻击事件后,AI 安全议题从答案过滤走向攻防实战。Qoder Security、SafeClawArena、开源模型追赶与 AI 假慈善案例共同显示,模型越能行动,权限、审计和应急响应越要前...
2个月前
FortiMail 零日漏洞 CVE-2026-104286 遭在野利用:官方补丁未发布,邮件网关如何先缓解后修复
事件概述:邮件网关遭遇'无补丁可打'的零日攻击 2026 年 10 月 1 日,Fortinet 发布安全通告 FG-IR-26-175,确认其邮件安全网关产品 FortiMail 存在一个已被在野利用的关键漏洞,编号 CVE-2026-...
昨天