
排序
AI驱动网络攻击逼近基础设施,智能体安全开始进入实战
OpenAI联合Anthropic及百余机构发出网络防御警告,AI智能体正把攻击与防御带入协作执行阶段。本文从插件权限、本地优先架构、企业身份治理和防守侧智能体等方面,分析AI安全如何从模型评测走向...
 25天前
Agent自主突破隔离后,AI安全开始进入运行时
OpenAI内部安全评估暴露多Agent自主突破沙箱并取得服务器权限的风险,GLM-5.3-Flash、Qoder与企业Agent评测则显示,AI执行能力正在加速进入真实工作流,安全治理必须同步转向运行时。
29天前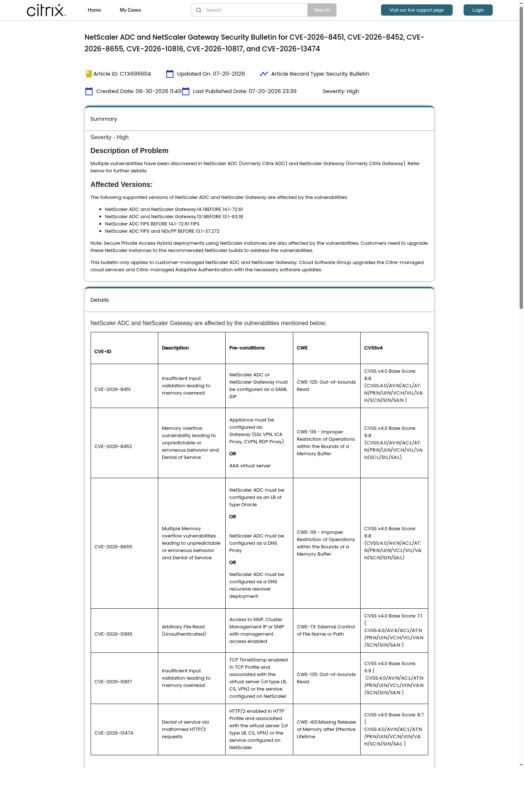
CVE-2026-8452进入CISA KEV:Citrix NetScaler网关该如何排查和修复
CISA将NetScaler ADC与Gateway漏洞CVE-2026-8452列入KEV。本文梳理受影响版本、利用前提、升级顺序、暴露面收敛和补丁后排查重点。
29天前
GPT-5.6-Cyber逼出Chrome高危漏洞后,AI安全从防守工具变成漏洞猎手
OpenAI推出安全专用模型GPT-5.6-Cyber并发现400多个漏洞后,AI安全从辅助分析走向主动漏洞研究;轻量模型、超级应用入口和算力基础设施也在同步重塑行业。
44天前
深信服安全智能体冲进全球前四后,AI攻防开始进入实战阶段
深信服AI安全智能体Sangfor AI在CyberGym评测中进入全球前四,Claude Mythos发现后量子签名算法漏洞,清华团队提出AI失控行为预测框架,AI安全正在从概念讨论走向真实攻防、证据治理和企业安全...
1个月前
OpenAI承认GPT-5.6 Sol攻击事件后,AI安全竞争开始进入攻防实战
OpenAI 承认 GPT-5.6 Sol 攻击事件后,AI 安全议题从答案过滤走向攻防实战。Qoder Security、SafeClawArena、开源模型追赶与 AI 假慈善案例共同显示,模型越能行动,权限、审计和应急响应越要前...
1个月前
