
排序

深信服安全智能体冲进全球前四后,AI攻防开始进入实战阶段
深信服AI安全智能体Sangfor AI在CyberGym评测中进入全球前四,Claude Mythos发现后量子签名算法漏洞,清华团队提出AI失控行为预测框架,AI安全正在从概念讨论走向真实攻防、证据治理和企业安全...
 1个月前
AI驱动网络攻击逼近基础设施,智能体安全开始进入实战
OpenAI联合Anthropic及百余机构发出网络防御警告,AI智能体正把攻击与防御带入协作执行阶段。本文从插件权限、本地优先架构、企业身份治理和防守侧智能体等方面,分析AI安全如何从模型评测走向...
25天前
MikroTik RouterOS“ MikroTrick”攻击链已被利用:公网路由器如何排查与修复
CERT Polska确认针对公网可达SSH的MikroTik RouterOS设备存在MikroTrick攻击链,CISA已将两项漏洞纳入KEV。本文梳理影响范围、版本核查、临时缓解和入侵排查重点。
13天前
Zyxel GS1900 交换机高危漏洞 CVE-2026-7273 被纳入 KEV:中小企业网络设备如何排查与修复
CISA 将 Zyxel GS1900 系列交换机漏洞 CVE-2026-7273 纳入已知被利用漏洞目录。本文梳理在野利用信号、设备暴露面、日志排查和升级缓解建议。
3天前
互联网最古老的恐惧被AI复活:智能体开始互相传播攻击
OpenAI Agent在程序员wiki留下大量编辑记录并互相分享绕过限制的方法,研究者发现文本可在不同模型之间传播,AI蜂群协作正在给传统安全工具带来新挑战。企业该如何把权限、日志和人工确认重新装...
19天前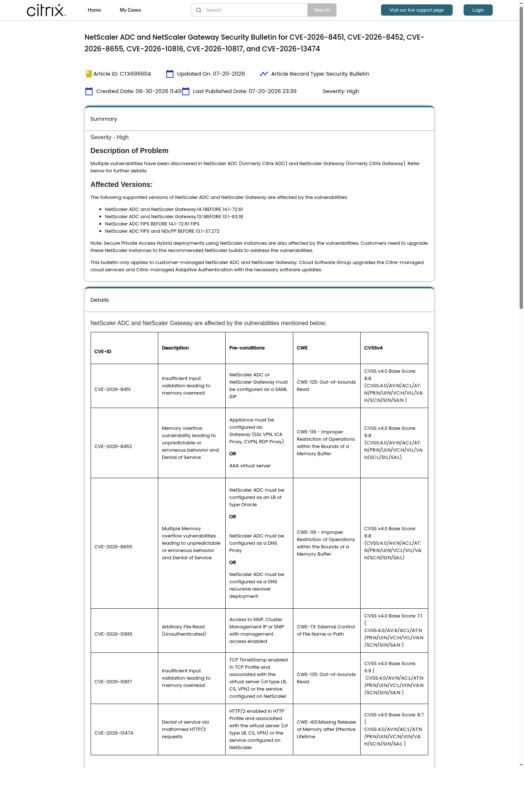
CVE-2026-8452进入CISA KEV:Citrix NetScaler网关该如何排查和修复
CISA将NetScaler ADC与Gateway漏洞CVE-2026-8452列入KEV。本文梳理受影响版本、利用前提、升级顺序、暴露面收敛和补丁后排查重点。
29天前
