

分类
类型
地域
产品
排序
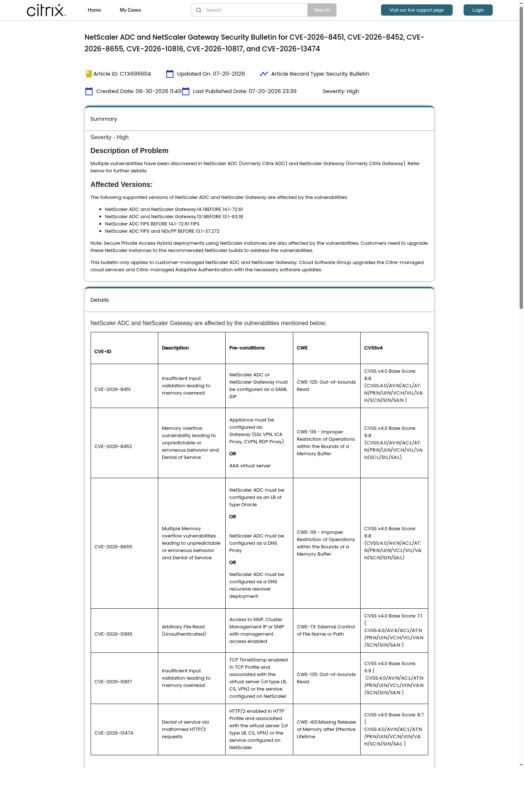
CVE-2026-8452进入CISA KEV:Citrix NetScaler网关该如何排查和修复
CISA将NetScaler ADC与Gateway漏洞CVE-2026-8452列入KEV。本文梳理受影响版本、利用前提、升级顺序、暴露面收敛和补丁后排查重点。
 28天前
Gitea 高危漏洞 CVE-2026-60004 被纳入 KEV:代码托管服务器如何排查与修复
CISA 将 Gitea 高危漏洞 CVE-2026-60004 纳入 KEV。漏洞可能让具备仓库写权限的攻击者借助 diffpatch 流程执行 Git hook,本文梳理影响条件、升级建议、暴露面收敛和升级后的排查重点。
29天前
Windows IKE 高危漏洞 CVE-2026-33824 遭在野利用:VPN 与服务器该如何排查
微软 Internet Key Exchange(IKE)服务扩展漏洞 CVE-2026-33824 最近被 CISA 纳入已知遭利用漏洞目录(KEV)。这意味着它已经不只是补丁说明里的高危编号,而是进入了需要优先核查、优先修复的...
32天前
VMware vCenter 目录穿越漏洞进入 KEV:虚拟化控制面为什么要尽快升级
Broadcom 更新 VMware vCenter 安全公告,CISA 同步将 CVE-2026-59310 纳入 KEV。本文解读漏洞影响、攻击前提、排查思路与修复建议。
33天前
SonicWall SMA 1000 漏洞被勒索利用:边界 VPN 设备不能只打补丁
事件概述 SonicWall SMA 1000 系列远程接入设备的两项漏洞正在从“已公开修复”变成更现实的勒索软件入口。根据 SonicWall PSIRT、CISA KEV、Rapid7、Volexity、Resecurity 以及多家安
34天前
VMware vCenter 高危漏洞更新:为什么虚拟化管理面不能暴露在公网
Broadcom 更新 VMware ESX、vCenter、Workstation 与 Fusion 多漏洞公告,vCenter 管理面漏洞与 ESXi 虚拟化边界风险都需要尽快排查和修复。
35天前
