
分类
类型
地域
产品
排序

VMware vCenter 关键漏洞更新:虚拟化控制平面为什么要尽快升级
Broadcom 发布并更新 VMSA-2026-0006.1,修复 vCenter、ESX、Workstation 与 Fusion 多个漏洞,其中两个 vCenter 漏洞评分 9.8。本文梳理影响范围、利用前提、排查思路和保守升级建议。
 2个月前
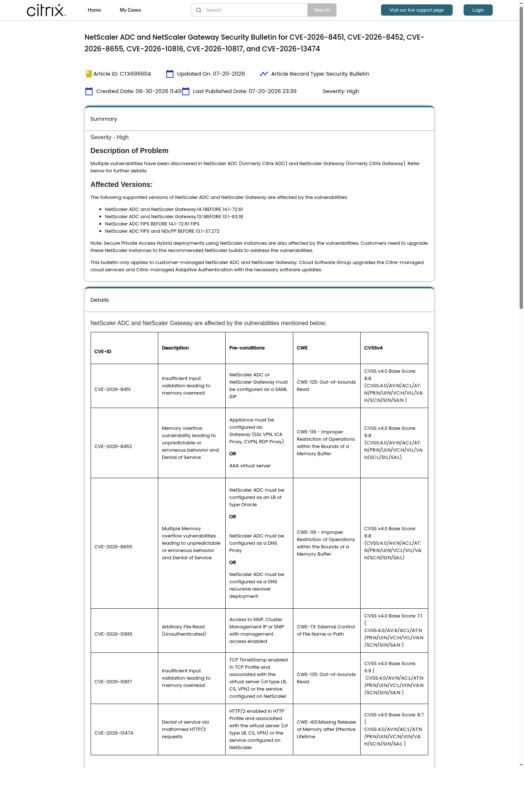
CVE-2026-8452进入CISA KEV:Citrix NetScaler网关该如何排查和修复
CISA将NetScaler ADC与Gateway漏洞CVE-2026-8452列入KEV。本文梳理受影响版本、利用前提、升级顺序、暴露面收敛和补丁后排查重点。
2个月前
GitLab CVSS 10.0 漏洞 CVE-2026-85706 已遭在野利用:无需登录即可读取服务器任意文件,自建实例须尽快升级
事件概述 近日,代码托管平台 GitLab 修复了一个被评定为最高分 CVSS 10.0 的严重漏洞 CVE-2026-85706 。该漏洞位于 GitLab CE/EE(社区版与企业版)仓库提交相关 API 的文件上传链路:服务端直...
37天前
1413 个漏洞与一个在野利用零日:微软 2026 年 10 月补丁星期二,普通用户和运维该先修什么
微软 2026 年 10 月补丁星期二修复 1413 个漏洞创历史新高,其中 Windows Shell 零日 CVE-2026-96951 遭在野利用并被列入 CISA KEV。本文解读事件全貌、影响范围与普通用户、运维的修复优先级和...
21天前
Cisco ASA/FTD SSL VPN 零日漏洞 CVE-2026-76418 遭在野利用:防火墙远程访问该如何排查与加固
思科 ASA/FTD 远程访问 SSL VPN 服务零日漏洞 CVE-2026-76418 遭在野利用:未认证攻击者发送特制请求即可导致防火墙重载。本文梳理漏洞原理、影响范围、排查思路与保守修复建议。
8天前
Citrix XenServer 九个严重漏洞解读:管理网段未认证接管、客户机逃逸与引导链风险
2026 年 11 月 3 日,Cloud Software Group(Citrix)发布安全公告 CTX697256,公告整体定级 Critical,一次覆盖 9 个 CVE,影响 XenServer 8.4 与 XenServer 9
前天
