最新发布第204页
排序

服务器基础:从硬件到运维的全面指南
服务器基础:从硬件到运维的全面指南 在现代互联网时代,服务器就像是数字世界的基石。无论你是在浏览网页、使用社交媒体,还是进行在线购物,背后都离不开服务器的默默支持。今天,我们就来深...
 6个月前
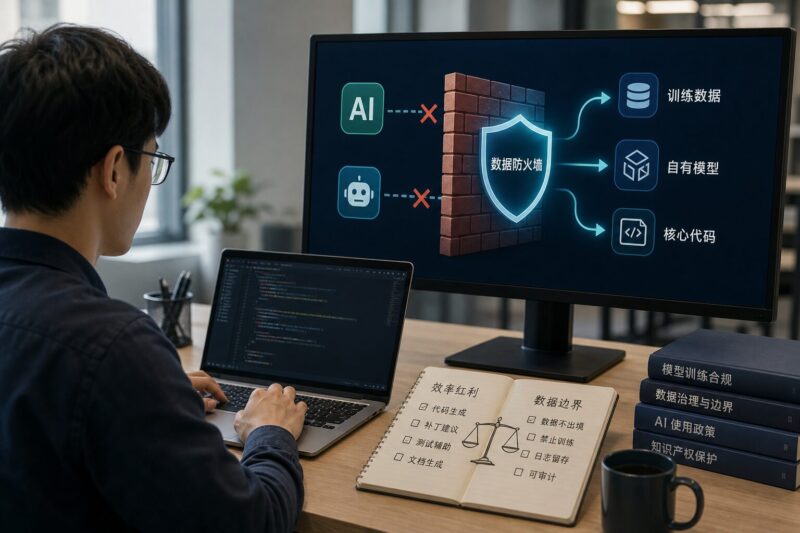
Meta限用Claude Code和Codex后,企业AI开始补训练数据防火墙
Meta限制员工在模型构建中使用外部AI编程助手,DeepSeek、阶跃星辰、Google免费额度和企业Agent评估同时升温,说明企业AI竞争正在从调用工具走向数据边界、成本效率和可审计工作流。
4个月前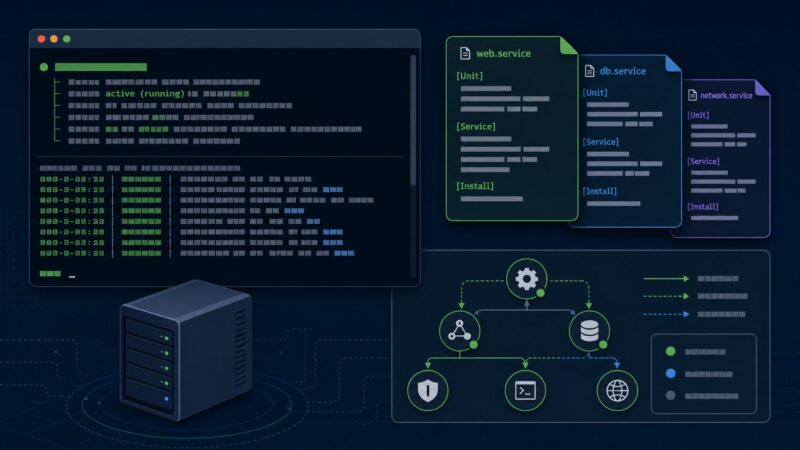
systemd 服务启动失败怎么办?从 journalctl 到 Unit 配置逐层排查
systemd 服务启动失败时,不要只反复 restart。本文从 systemctl status、journalctl、Unit 配置、权限、端口和依赖关系出发,梳理一套适合线上服务器的排查顺序。
4个月前
什么是向量数据库?为什么 AI 问答系统越来越离不开它
向量数据库到底是在存什么 很多人第一次听到“向量数据库”,都会以为它只是数据库圈子里又冒出来的新名词。其实它解决的问题很具体:当内容越来越多,用户提问越来越像“找意思”而不是“找关...
6个月前
VMware ESX 日志漏洞 CVE-2026-41709 遭在野利用:低分漏洞为什么要优先处理
事件概述:一个 2.7 分的漏洞,为什么进了 KEV 2026 年 10 月 28 日,美国 CISA 将 VMware ESX 的一个漏洞 CVE-2026-41709 列入'已知在野利用漏洞'(KEV)目录,要求联邦民事机构在 11 月
9天前
WordPress 升级窗口成攻击面:核心竞态漏洞 CVE-2026-119977 已在野利用,站长如何自查与修复
事件概述:一次“趁你升级时动手”的攻击 WordPress 核心更新流程曝出未认证远程代码执行漏洞(CVE-2026-119977)。10 月 28 日,WordPress 官方发布 7.1.4 安全版本,并向 4.7 以来的每一个维...
6天前