最新发布第138页
排序
阿里800亿港元加码之后,AI平台开始争夺记忆层和入口
阿里800亿港元加码全栈AI,OpenAI补上Agent记忆层,Rabbit、微信和AI视频平台则把能力推向更低门槛入口,AI竞争正在从模型发布转向平台工程。
 1个月前
云电脑与智能体协同后,AI助手开始真正进入工作流
OpenAI为ChatGPT Work配备9核15G云电脑后,AI助手第一次更像一个“能进去干活的同事”,而不只是会给建议的聊天窗口。用户可以在网页或手机端交代目标,让它登录网站、整理表格、编写代码、完成...
53天前
智谱GLM-5.2开源后,AI竞争开始拼长程任务闭环
智谱押注长程任务、Coding与开源生态,Claude Reflect、YC AI项目、Devin和MoleculeOS共同显示AI竞争正从模型回答转向任务协作、流程闭环与研发系统。
2个月前
WordPress 核心漏洞进入 CISA KEV:站长为什么要尽快升级到 7.0.2
事件概述 WordPress 近期发布 7.0.2 安全版本,并同步为 6.9、6.8 分支提供回补更新。这次更新值得站长和运维优先关注:官方公告明确称其修复 1 个严重级别和 1 个高危级别安全问题,WordPress....
2个月前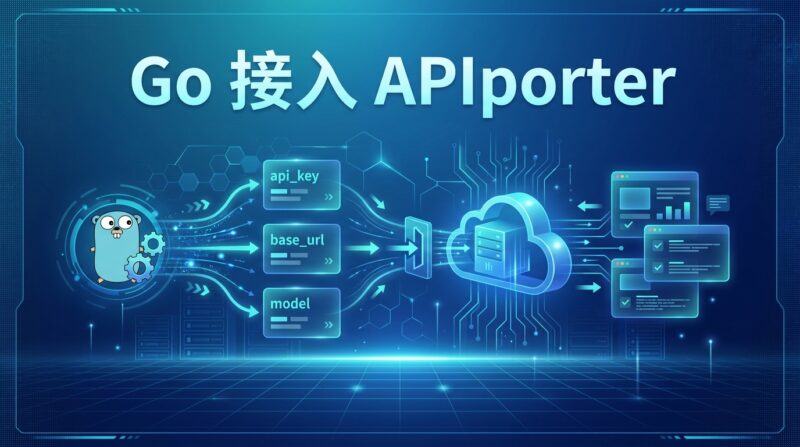
Go 接入 APIporter 教程:使用 OpenAI 兼容格式调用聊天模型
为什么 Go 适合接入 APIporter 如果你的项目偏后端服务、网关、微服务或者高并发工具链,Go 通常是非常适合接入 APIporter 的语言之一。它部署简单、执行效率高,而且很多团队本来就用 Go 来写...
5个月前
GitLab CVSS 10.0 漏洞 CVE-2026-85706 已遭在野利用:无需登录即可读取服务器任意文件,自建实例须尽快升级
事件概述 近日,代码托管平台 GitLab 修复了一个被评定为最高分 CVSS 10.0 的严重漏洞 CVE-2026-85706 。该漏洞位于 GitLab CE/EE(社区版与企业版)仓库提交相关 API 的文件上传链路:服务端直...
22天前